生成AIによる「データ漏えいリスク」企業の重要課題 CPR調査

チェック・ポイント・ソフトウェア・テクノロジーズの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(以下、CPR)は、2026年9月14日、2026年8月のグローバル脅威インテリジェンスの分析結果を発表した。
セキュリティ戦略の必要性が浮き彫りに
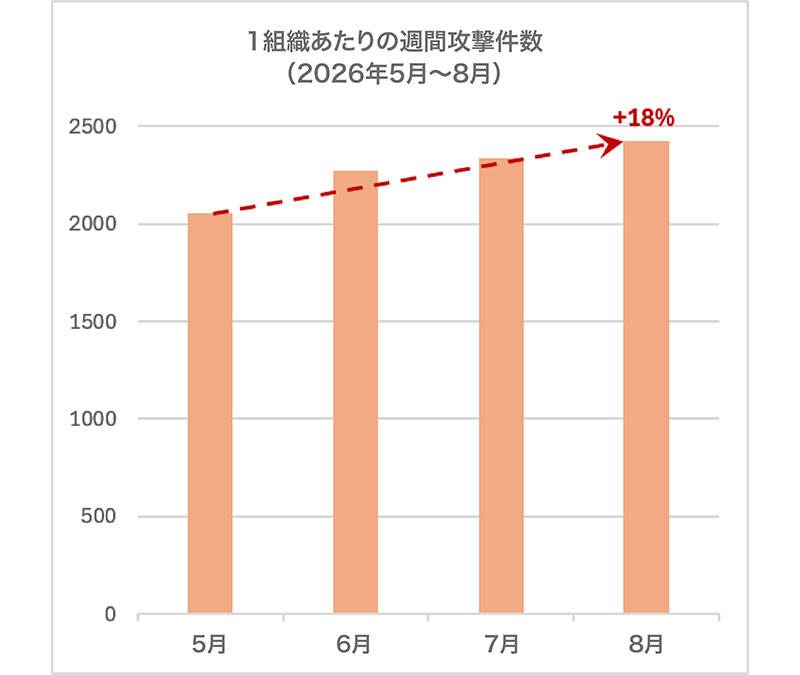
2026年8月、世界の組織は1組織当たり週平均2422件のサイバー攻撃を受けており、前月比4%増、前年同月比22%増となった。この結果から、世界的にサイバー攻撃が増加傾向にあることが分かる。
夏を通じて攻撃件数の増加傾向が続いた中でランサムウェア、フィッシング、生成AIに関連するデータ漏えいが、依然として企業のセキュリティにおける重要な課題となっている。
また日本でも、サイバー攻撃の増加傾向が続いている。1組織当たりの週平均サイバー攻撃数は1907件に達し、前年比では35%増となった。
CPRがこれらの動向から「組織がユーザー、電子メール、ネットワーク、クラウド環境、AIツールの全体にわたって一貫した可視性と制御を確保するための防止優先のセキュリティ戦略の必要性が浮き彫りになっています」とコメントしている。
※画像参照:チェック・ポイント・リサーチ、2026年8月の主要なサイバー脅威を発表(チェック・ポイント・ソフトウェア・テクノロジーズ株式会社)
「教育・研究」分野が世界で最も多く標的に
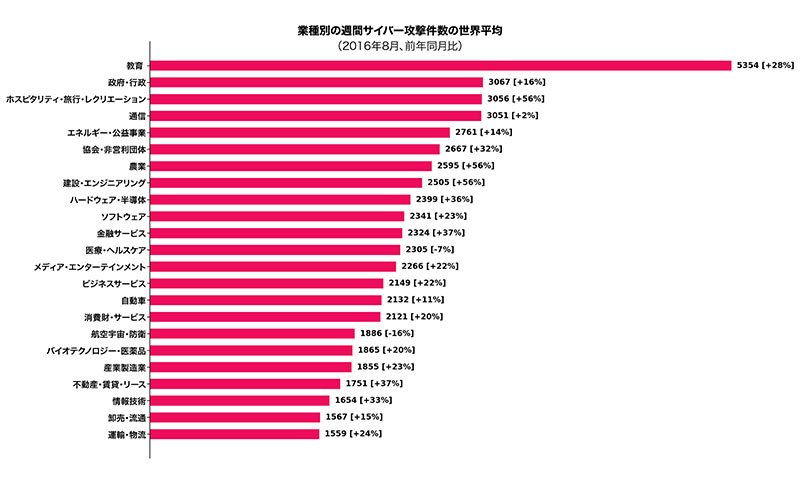
2026年8月も、「教育・研究」分野が世界で最も多く標的とされた業界となり、1組織当たり週平均5354件(前年比28%増)の攻撃を受けた。「政府・軍関係」が週平均3067件でこれに続いている。
 ※画像参照:チェック・ポイント・リサーチ、2026年8月の主要なサイバー脅威を発表(チェック・ポイント・ソフトウェア・テクノロジーズ株式会社)
2026年8月、企業における高リスクの生成AIプロンプトの割合はここ数カ月で最も低い水準となった。一方、全体的なAI利用状況は引き続き増加傾向にあり、平均的な企業ユーザー1人当たりの月間プロンプト生成数は106件だった。
CPRは「この対照的な状況は、一部の組織でAIに対する認識の向上や管理体制の強化が進む一方、生成AI利用の急速な拡大によって、適切なガバナンスが確保されないまま機密情報がツールに入力されるリスクが高まっていることを示唆しています」と分析している。
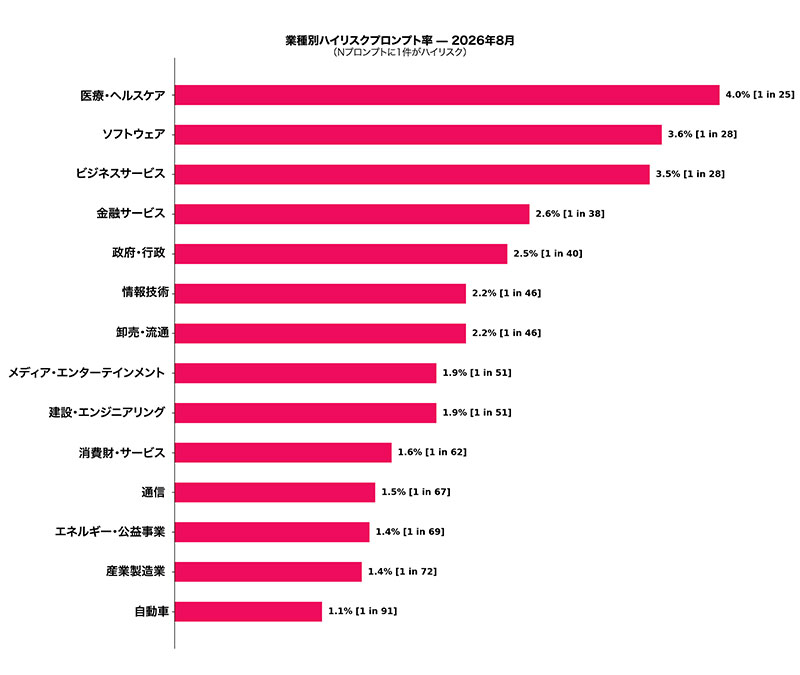
業界別では、「ヘルスケア・医療」分野で高リスクの生成AIプロンプトの割合が4%と最も高かった。次いで「ソフトウェア」が3.6%、「ビジネスサービス」が3.5%となった。
 ※画像参照:チェック・ポイント・リサーチ、2026年8月の主要なサイバー脅威を発表(チェック・ポイント・ソフトウェア・テクノロジーズ株式会社)
情報漏えい前の阻止が求められる
本レポートではその他にも、以下の内容が発表されている。
◆フィッシング攻撃が増加
▷電子メールは引き続き主要な攻撃経路であり、112通に1通(0.89%)がフィッシングメールに該当。これは、7月の128通に1通から増加している。
◆ランサムウェア被害が急増
▷報告されたランサムウェア攻撃は1042件で、7月から8%増加し、2025年8月と比べてほぼ2倍に。最も被害を受けた業界は引き続き「ビジネスサービス」となった。
◆ランサムウェア情勢に変化
▷2026年8月、最も活発だったランサムウェアグループはQilinで、公表された攻撃の15%を占め、次いでThe Gentlemenが10%を占めた。Orovaは初めてトップ3入りを果たし、公表された攻撃の4%を占めた。
CPRのデータリサーチマネージャーであるオマー・デンビンスキー氏は、「必要なのは、ネットワーク、クラウド、エンドポイント、電子メール、AIの利用状況のすべてをカバーし、可視性、制御、自動化を組み合わせた防止優先の保護対策によって、脅威が業務に支障をきたしたり機密情報を漏えいさせたりする前に阻止することです」とコメントしている。
サイバー攻撃や、生成AIの利用に伴う情報漏えいなどを踏まえ、本調査結果を自社のセキュリティ体制を見直すきっかけにしたい。