【不正アクセスによる漏えい】省庁・各機関からの注意喚起、相談窓口まとめ

内閣官房国家サイバー統括室(以下、国家サイバー統括室)は2026年10月9日、ウェブシステムに係る脆弱性の悪用、サプライチェーンを通じた侵害、堅牢さを欠くデータ管理などにより、大量の個人情報を取り扱う事業者等の情報システムが不正アクセスにより侵入され、個人情報を含むデータが窃取される事案を複数確認したとして、注意を呼びかけた。
本記事ではEC事業者を対象に、省庁・各機関から発表されている注意喚起の内容をまとめつつ、国家サイバー統括室が示す対策のポイントをお伝えする。
10月7日〜10月9日の発表
10月7日〜10月9日に発表された、主な内容は以下の通り。
◆10月7日:個人情報保護委員会
▷個人情報の保護に関する法律(平成15年法律第57号)(以下、法)第26条第1項の規定による漏えい等報告を受領した事案に関して必要な調査を行い、必要に応じて指導などの権限を行使することで、法第23条で規定する安全管理措置について、個人情報取扱事業者の自主的な改善を促している。また、同委員会は、事業者の安全管理措置の検討に資するようガイドラインに手法の例示等を示すとともに、現在、内容の追加や現代化を進めている。
◆10月9日:独立行政法人情報処理推進機構
▷大量の情報資産を保有する事業者や機微な情報を取り扱う事業者等の経営者においては、サイバーセキュリティリスクが自社のリスクマネジメントにおける重要課題であることを認識し、自らのリーダーシップのもとで対策を進めることが必要であると発表。経営責任として情報漏えいを起こさないためのサイバーセキュリティ対策の点検や見直しを至急実施するよう呼びかけた。
◆10月9日:総務省
▷経営層のリーダーシップの下、サイバーセキュリティ対策を一層強化するよう呼びかけた。特に、大量の個人情報を保有する事業者や機微な情報を取り扱う事業者に対し、十分な対策を講じるよう呼びかけた。
◆10月9日:経済産業省 商務情報政策局 サイバーセキュリティ課
▷国家サイバー統括室(NCO)から「不正アクセスによる漏えい等の事案を踏まえた対応について」として、国内の事業者等に対し、ウェブシステム等の適切な管理、サプライチェーンを通じた侵害への対策、データの適切な管理などの対策の徹底を促す注意喚起を実施。
▷個人情報保護委員会からも「大規模な漏えい等事案を踏まえた対応について(注意喚起)」として、個人情報等の適切な取扱い及び不正アクセスによる個人データ漏えい防止のための対策を促す注意喚起を行っている。
▷自社のみならず、サプライチェーン全体でセキュリティを管理するという認識の下、「組織のトップによる主導」「脆弱性情報の早期把握と対応」「『ゼロトラスト』への移行」など、一層の対策の徹底に取り組むよう呼びかけた。
10月13日〜10月16日の発表
10月13日〜10月16日に発表された、主な内容は以下の通り。
◆10月13日:国立研究開発法人情報通信研究機構
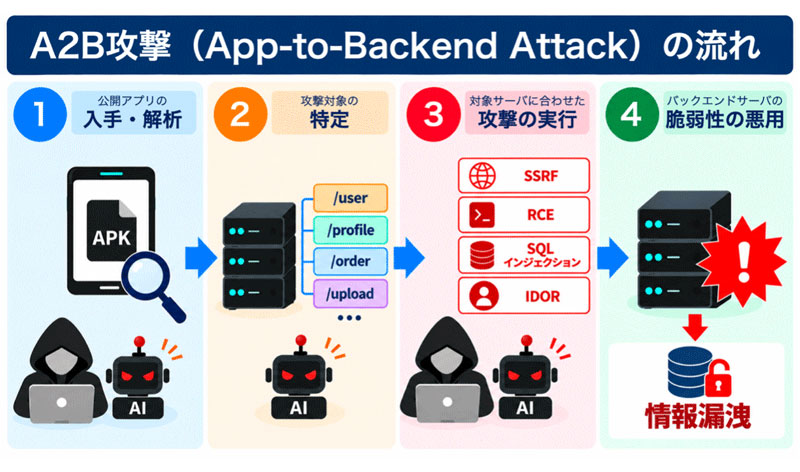
▷脅威情報分析チームLETTICEは、国内で相次ぐ情報漏えい事案の原因の1つとして、一般に公開されているAndroidアプリを解析。その情報を悪用してアプリの接続先であるバックエンドサーバ(※1)を攻撃する手法を特定した。LETTICEは、この攻撃手法を「A2B攻撃(App-to-Backend Attack)」と名付け、その仕組みと、Androidアプリを公開する事業者に推奨する3種の対策をまとめた注意喚起を公表した。
※画像元:【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(国立研究開発法人情報通信研究機構)
◆10月13日:総務省
▷「A2B攻撃」は公開アプリの解析によって得られたサーバの接続先や通信の仕組み等の情報を利用して、サーバに対して攻撃を行うもの。アプリ自体に脆弱性が存在しない場合であっても、サーバ側の脆弱性が悪用されることで情報漏えい等につながるおそれがある。アプリ側の制御のみに依存せず、サーバ側で適切な認証・認可や入力値の検証等を実施することが重要。また、同様の問題はAndroidアプリに限らず、iOSアプリやWebサービスにおいても発生する可能性があると発表した。
内閣官房国家サイバー統括室が示すポイント
国家サイバー統括室は、大量の個人情報を取り扱う事業者や機微な情報を取り扱う事業者などに対策のポイントとして以下の内容を示した。
◆ウェブシステム等の適切な管理
▷修正プログラムの適用を後回しにせず、インターネットに公開されていない内部のサーバ等も含めリスクを適切に判断し、計画的かつ迅速に対応。
▷推測されやすいパスワードの使用を禁止する。管理者アカウントの利用者やアクセス権を必要最小限にするなど。
◆サプライチェーンを通じた侵害へ
▷攻撃者は、比較的防御が弱い委託先企業等を足掛かりとして侵入し、その後、標的となる企業へアクセスを拡大する手口を用いることがある。そのため、「委託先企業と共に管理する」という認識の下で、適切な安全管理措置を講じることが求められる。
◆データの適切な管理
▷近年の攻撃者は窃取した情報を公開すると脅迫したり、不正に売買するなど、情報そのものを標的とする傾向を強めている。そのため、「保有する情報資産を守る」という視点に立った安全管理措置が求められる。
また、独立行政法人情報処理推進機構は2026年10月16日、相次ぐ不正アクセスによる個人情報漏えいの発生に際し、企業や組織からの支援依頼に対応するため「不正アクセス特別相談窓口」を開設した。本窓口では、インシデント発生時の初動対応に関する相談を受け付けている。
◆参考:不正アクセス対策特設サイト(独立行政法人情報処理推進機構)
国家サイバー統括室は「サイバー攻撃による被害は、もはや情報システム部門だけの問題ではありません。不正アクセスによって個人情報や業務情報が流出した場合、事業停止、顧客対応など、多方面にわたる経営リスクへと発展する可能性があります」とコメントしている。
不正アクセスや情報漏えいが疑われる場合は状況を確認したうえで、応急処置などの初動対応を行うことが重要となる。EC事業者としては細心の注意を払う必要があるだろう。引き続き、最新の情報を追っていきたい。
※1:Webサイトやアプリの裏側で、ログイン認証や利用者情報の管理などを行うサーバ。脆弱性が悪用されると、不正アクセスや個人情報の漏えいにつながるおそれがある。