Eストアー、2026年8月1日に発生した不正アクセスによる個人情報漏えいに関する最終報を発表

株式会社Eストアーは2026年10月16日、8月1日に発生した「ショップサーブ」のサーバーに対する、外部からの不正アクセスによる情報漏えいに関する最終報を発表した。
第三者が情報を外部へ送信
2026年5月21日から同年8月1日までの期間において、外部の第三者がEストアーのサーバー上で稼働するアプリケーションの脆弱性を悪用して、不正なプログラムを実行。データベースに格納された情報を、外部に送信していたことが確認された。
今回、一連の調査が完了し、本件の攻撃手法や攻撃の期間、攻撃者の行動および漏えいの対象範囲が確定した。
漏えいした情報の種類と対象件数は、次の通り。
◆購入者・会員関連情報
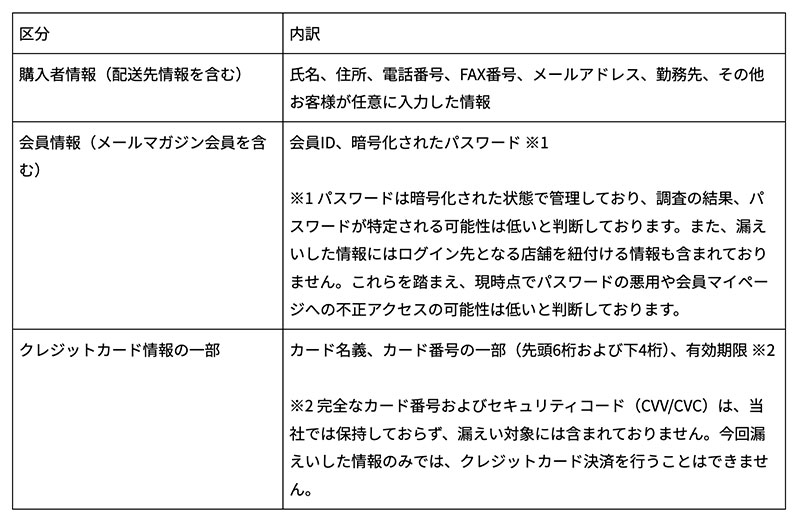
※画像元:不正アクセスによる個人情報漏えいに関するお知らせ(最終報)(株式会社Eストアー)
◆店舗・アフィリエイター関連情報
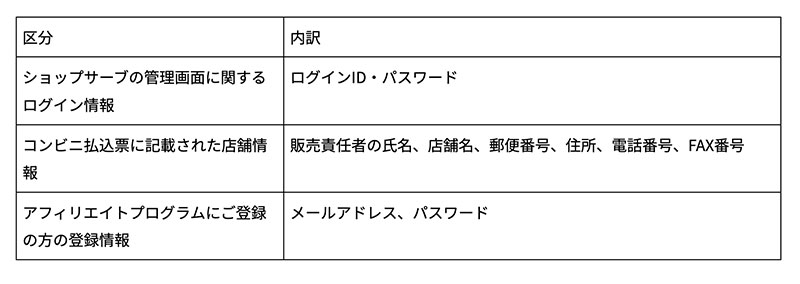 ※画像元:不正アクセスによる個人情報漏えいに関するお知らせ(最終報)(株式会社Eストアー)
なお、第2報で漏えい対象情報として公表されていた「店舗メールシステムのログインID・パスワード、FTPのID・パスワード、Eストアーからの振込先口座情報」については、調査の結果、漏えい対象に含まれていないことが確認されたため、対象情報から除外された。
漏えい対象者数は約2335万6000人
最終報における漏えい対象者数は顧客、店舗運営者およびアフィリエイターを集計した、約2335万6000人となった。
このうちカード名義、カード番号の先頭6桁と下4桁、有効期限といったクレジットカード情報の一部が漏えい対象となった人は、約209万6900人。
対象店舗は7858店であり、現在ショップサーブを利用中の店舗および過去に利用していた店舗が含まれている。
複数項目の一致を基準に名寄せを行い、可能な限り重複を除いて集計している。しかし、一致の基準に満たない重複については除くことができないため、概数としている。
なお、10月16日の公表時点において、本件に起因する具体的な二次被害の報告は確認されていない。また、外部の専門機関による調査の結果、ダークウェブ上への本件に関する流出も確認されていない。
Eストアーの対応状況
Eストアーは本件に対して、次の対応を実施している。
◆緊急対応(実施済み)
▷攻撃元からの通信を遮断し、遮断後にアクセスができないことを確認。あわせて、悪用された脆弱性の修正、影響範囲の点検、および認証情報のリセット等の是正対応を実施済み。
◆漏えい対象者への通知
▷漏えいの対象となった顧客、店舗およびアフィリエイターに対する個別の連絡は完了。連絡先が確認できず、個別に案内することが難しい顧客については、本公表および問い合わせ窓口の設置(※1)をもって代替している。
◆調査の完了
▷外部の専門機関によるフォレンジック調査は完了しており、確定した侵入経路以外の経路による侵害、およびバックドア等の不正なプログラムの設置がないことを確認している。
◆関係機関への報告
▷個人情報保護委員会および関東総合通信局へ本件に関する報告書を提出。また、所轄警察署への相談等を行っている。
Eストアーは再発防止として、次の策を実施している。
◆悪用された脆弱性の修正および攻撃経路の遮断
◆残存脅威の調査
◆アプリケーションおよびサーバーに対する脆弱性診断の実施と検出事項の是正
◆管理画面等の認証の追加強化(二要素認証または二段階認証を含む)
継続的な情報セキュリティの向上に努める
Eストアーの関係会社が提供するサービスへの影響に関する問い合わせも寄せられているが、本件は同社が運営する「ショップサーブ」のサーバーへの不正アクセスにより発生した事案となっている。
関係会社が提供するサービスは、本件の対象となったサーバーおよびシステムとは異なる環境で運用・管理されており、本件の攻撃対象には含まれていない。したがって、関係会社のサービスにおける情報漏えいは発生していないことが確認されている。
Eストアーは「このたびの調査で明らかになった課題やお客様からのお声を真摯に受け止め、再発防止策の実施に加えて、情報管理・運用体制の改善に向き合い、継続的な情報セキュリティの向上に努めてまいります」とコメントしている。
なお、同社が本件を認知した2026年8月1日に攻撃元からの通信を遮断しており、それ以降は攻撃が成立していないことが確認されている。
※1 参考:お問い合わせ窓口(フォーム)