多要素認証とは?EC事業者が知っておきたい仕組みとセキュリティ上のメリット

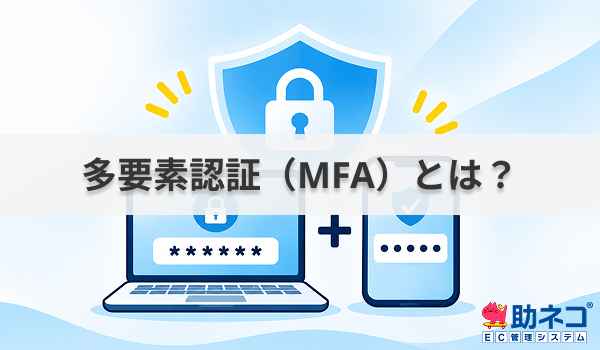
近年、EC事業者を狙った不正ログインや情報漏えいなど、セキュリティリスクが高まっています。こうしたリスクへの対策として注目されているのが「多要素認証(MFA)」です。
本記事では、多要素認証の基本的な仕組みやセキュリティ上のメリット、EC事業者にとって重要な理由をわかりやすく解説します。
――――――――――――――――――――――――――――――――――――
ECサイトやネットショップの運営では、注文情報や顧客情報など、さまざまな重要情報を取り扱います。
近年は、不正ログインやフィッシングなど、アカウントを狙った攻撃が身近なセキュリティリスクとなっています。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、「インターネット上のサービスへの不正ログイン」が11年連続で選定されています。
参照:https://www.ipa.go.jp/security/10threats/10threats2026.html
また、2026年10月には、不正アクセスによる情報漏えい事案が相次いでいることを踏まえ、外部サービスや公開アプリケーションに対する認証機能の強化策として、多要素認証などの活用が推奨されました。
こうした状況の中、これまで以上に重要性が高まっているセキュリティ対策のひとつが「多要素認証」です。
多要素認証(MFA)とは?
多要素認証とは、ログインする本人であることを確認するために、異なる種類の認証要素を2つ以上組み合わせて認証する仕組みです。
認証に使われる要素は、大きく次の3種類に分けられます。
・知識情報:パスワード、PINなど「自分が知っているもの」
・所持情報:スマートフォン、認証アプリ、セキュリティキーなど「自分が持っているもの」
・生体情報:指紋、顔、静脈など「自分自身の身体的特徴」
例えば、パスワードを入力した後、スマートフォンの認証アプリに表示された確認コードを入力する方法があります。
これは「知っているもの」と「持っているもの」という異なる2つの要素を組み合わせた多要素認証です。IPAも、不正ログイン対策として多要素認証の利用を推奨しています。
「パスワードを2回入力する」のとは違う?
ここは多要素認証を理解するうえで重要なポイントです。
単純にパスワードを2回入力するだけでは、異なる「要素」を組み合わせたことにはなりません。
例えば、
パスワード + 別のパスワード
ではなく、
パスワード + スマートフォンの認証コード
のように、異なる種類の要素を組み合わせることが多要素認証のポイントです。
「認証を2回行うこと」と「異なる要素を組み合わせること」は同じではありません。
多要素認証にはどんなメリットがある?
■パスワードが漏えいしても不正ログインされにくくなる
多要素認証の大きなメリットは、パスワードだけに認証を依存しないことです。
仮に第三者にパスワードを知られてしまったとしても、追加の認証要素が必要であれば、それだけでログインを完了することはできません。
そのため、パスワードのみで認証する場合と比較して、不正ログインのリスクを低減できます。
IPAも、多要素認証について、IDや1つ目のパスワードが不正利用された場合でもログインを防ぐ効果があると説明しています。
■アカウントを狙った攻撃への備えになる
フィッシングなどによって、利用者自身がパスワードを入力してしまうケースもあります。
このような場合でも、追加の認証要素を要求することで、パスワードだけでログインできる状態よりも防御を強化できます。
ただし、多要素認証を導入すればすべての攻撃を防げるわけではありません。
認証情報を狙う攻撃の手口は変化しているため、パスワード管理やフィッシング対策、アクセス制御など、複数の対策を組み合わせることが重要です。
IPAも、脅威の手口は常に変化しているため、最新情報を確認し、変化に応じた対策を行うことが重要だとしています。
EC事業者にとって、多要素認証が重要な理由
EC事業者が利用する管理画面には、注文情報や顧客情報、商品情報など、事業運営に関わる重要な情報が保存されています。
もし管理画面のアカウントが不正利用されれば、情報漏えいだけでなく、注文情報の改ざんや不正操作など、さまざまな被害につながる可能性があります。
そのため、EC事業者にとっては、
「パスワードを適切に管理する」
だけではなく、
「万が一パスワードが漏れた場合にも備える」
という考え方が重要になっています。
多要素認証は、そのための代表的な対策のひとつです。
これからのセキュリティは「一つの対策に頼らない」ことが重要
セキュリティ対策に「これだけやっておけば大丈夫」というものはありません。
パスワードを強固にする、多要素認証を利用する、アクセスできる場所を制限する、不要な権限を与えない、システムを最新の状態に保つなど、複数の対策を組み合わせることが重要です。
特に近年は、企業が保有する情報を狙った攻撃や、外部サービスのアカウントを狙った不正アクセスなど、企業規模を問わずセキュリティ対策が求められるようになっています。
2026年のIPA「情報セキュリティ10大脅威」でも、不正ログインだけでなく、サプライチェーン攻撃、脆弱性を悪用した攻撃、機密情報を狙った標的型攻撃など、複数の脅威が組織向けの上位に挙げられています。
「何か起きてから」ではなく「起きるかもしれない」から備える
セキュリティ対策は、実際に被害が発生してから取り組むのではなく、被害が発生する可能性を考えて、事前に備えておくことが大切です。
特にEC事業者は、お客様の情報や注文情報など、事業にとって重要な情報を日常的に扱っています。
多要素認証は、そのすべてを解決するものではありません。
しかし、パスワードだけに依存しない認証環境を作ることは、不正ログインによる被害を抑えるための重要な一歩です。
「今まで問題がなかったから大丈夫」ではなく、
「もしアカウントが狙われたらどうするか?」
という視点で、今一度、自社のセキュリティ対策を見直してみてはいかがでしょうか!
著者

助ネコ コンサルタント (sukeneko consultant)
ネットショップを一元管理するためのシステム、助ネコ(助ネコEC管理システム)を熟知したプロフェッショナル。助ネコの導入を検討している店舗様に向けて、助ネコを活用した業務の改善案を提案します。
また、「助ネコの使い方が分からない」「自社の運用に沿った使い方を教えてほしい」という時も、丁寧にサポート致します。
ネットショップ運営にお悩みの店舗様は、ぜひ助ネコ コンサルタントへご相談ください。